Imagem gerada por IA para a LHCX (ElevenLabs), 19/10/2026
Como saber se meu aplicativo é seguro
Você descobre se o seu aplicativo é seguro com um checklist e alguns testes simples: procure chaves expostas no navegador, tente acessar dados de outro usuário, confira HTTPS e cabeçalhos de segurança, verifique regras do banco e atualize dependências. Nenhum teste garante segurança total, mas esses pegam as falhas mais comuns.
Atualizado em · Por Luis Henrique Cuba
Checklist de segurança do aplicativo
Checklist de segurança do aplicativo
Nenhuma chave secreta aparece no código que vai para o navegador.
- Nenhuma chave secreta aparece no código que vai para o navegador.
- O acesso ao banco de dados tem regras por usuário (por exemplo, Row Level Security).
- Cada usuário só vê e altera os próprios dados.
- O site usa HTTPS em todas as páginas.
- Senhas nunca são guardadas em texto puro e o login usa um serviço ou biblioteca confiável.
- Campos de formulário e uploads são validados no servidor.
- Dependências estão atualizadas e sem vulnerabilidades conhecidas.
- Existe backup do banco e alguém já testou restaurar.
- Dados pessoais coletados têm finalidade clara e estão de acordo com a LGPD.
Testes simples que você mesmo pode fazer
- 01
Procure segredos no navegador
Abra o site, use as ferramentas do desenvolvedor (F12), vá em Rede e em Fontes e procure por palavras como key, secret, token e service_role. Se achar uma chave secreta, ela está exposta.
 Segurança
Testes simples que você mesmo pode fazer
A seguir: Tente acessar dados de outro usuário
- 02
Tente acessar dados de outro usuário
Logado como um usuário de teste, troque o número do id na URL ou na requisição pelo de outro usuário. Se os dados abrirem, há falha de autorização.
- 03
Teste o HTTPS e os cabeçalhos
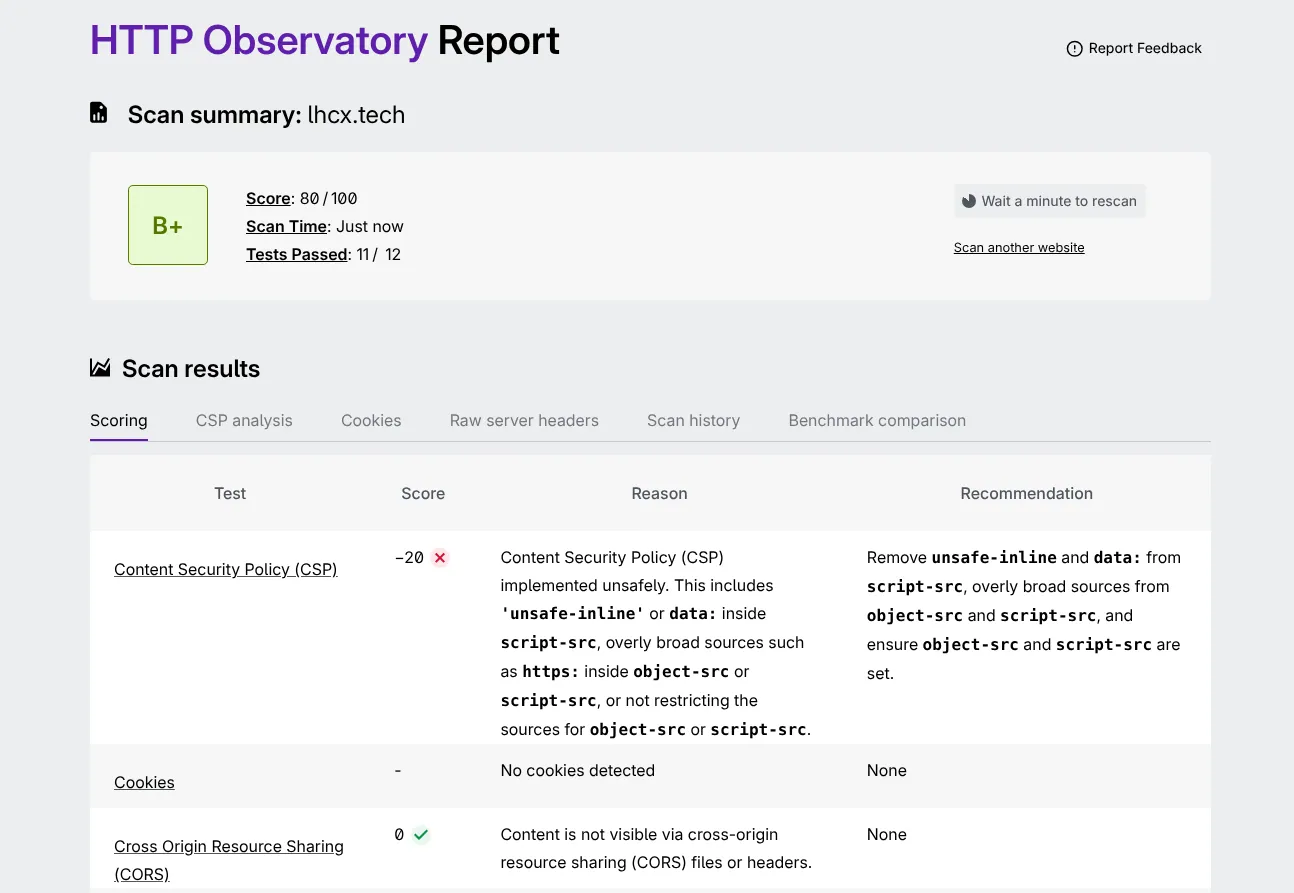
Ferramentas gratuitas como o SSL Labs, o Mozilla Observatory e o securityheaders.com avaliam a configuração do seu site.
 Segurança
Testes simples que você mesmo pode fazer
A seguir: Tente entrar sem estar logado
- 04
Tente entrar sem estar logado
Copie o endereço de uma página restrita e abra em uma janela anônima. Se abrir, a proteção está só na interface.
- 05
Confira as dependências
Rode a auditoria do seu gerenciador de pacotes (por exemplo, npm audit) e leia o que foi encontrado.
Sinais de alerta em aplicativos gerados por IA
Sinais de alerta em aplicativos gerados por IA
Chave de serviço no front-end
A IA às vezes coloca a chave de administrador do banco no código do navegador. Isso dá acesso total a quem abrir o site.
 Segurança
Sinais de alerta em aplicativos gerados por IA
A seguir: Banco sem regras de acesso
Banco sem regras de acesso
Tabelas abertas para leitura e escrita por qualquer pessoa com o endereço do projeto.
Rotas de administração sem verificação
Páginas e funções de admin acessíveis só por não estarem linkadas.
 Segurança
Sinais de alerta em aplicativos gerados por IA
A seguir: Tudo funciona na demonstração
Tudo funciona na demonstração
Código que roda bem para um usuário pode ignorar o caso de vários usuários com permissões diferentes.
Como saber se meu aplicativo é seguro: dúvidas comuns
Como saber se meu site foi hackeado?
Como saber se meu aplicativo é seguro: dúvidas comuns
Como saber se meu site foi hackeado?
Sinais comuns: páginas que você não criou, redirecionamentos estranhos, alertas do navegador ou do Google, lentidão repentina e acessos que você não reconhece nos logs. Se suspeitar, troque senhas e chaves e restaure a partir de um backup limpo.
Aplicativo feito por IA é menos seguro?
Não por natureza, mas a IA prioriza fazer funcionar, e não fazer com segurança. Falhas de autorização e chaves expostas são comuns quando ninguém revisa o código.
Existe um teste que garante 100% de segurança?
Não. Testes reduzem o risco e mostram falhas comuns. A segurança precisa de revisão contínua e, em casos críticos, de avaliação especializada.
Perguntas parecidas
Como fazer revisão de segurança com inteligência artificial
Perguntas parecidas
Mais sobre segurança
Ficou com alguma dúvida sobre o guia?
Escreva a sua dúvida.
Ficou com alguma dúvida sobre o guia?
Escreva a sua dúvida. A LHCX responde pelo e-mail ou pelo WhatsApp que você deixar.