Imagem gerada por IA para a LHCX (ElevenLabs), 19/10/2026
Como fazer revisão de segurança com inteligência artificial
Para fazer uma revisão de segurança com IA, descreva o que o aplicativo faz, peça uma análise focada em autenticação, acesso a dados, entrada de usuário e segredos, e confirme cada achado com ferramentas de verificação (varredura de segredos, dependências e análise estática). A IA ajuda a achar problemas, mas não substitui um teste profissional em sistemas com dados sensíveis.
Atualizado em · Por Luis Henrique Cuba
O papel da IA na revisão de segurança
Um assistente de IA lê código depressa e aponta padrões perigosos que passam despercebidos.
O papel da IA na revisão de segurança
Um assistente de IA lê código depressa e aponta padrões perigosos que passam despercebidos. Ele também erra: pode inventar problemas que não existem e deixar de ver os que existem. Por isso o método correto é usar a IA como primeira triagem e confirmar o resultado com ferramentas e testes.
Passo a passo da revisão
- 01
Faça um inventário
Anote o que o aplicativo faz, quais dados guarda (pessoais, financeiros), quem acessa e quais serviços externos usa. Sem isso, a revisão fica genérica.
 Segurança
Passo a passo da revisão
A seguir: Peça uma revisão focada à IA
- 02
Peça uma revisão focada à IA
Envie o código com contexto e um foco claro. Use o prompt abaixo como ponto de partida.
- 03
Procure segredos expostos
Rode uma ferramenta de varredura de segredos no repositório, como o gitleaks ou o trufflehog, e confira se há chaves, tokens ou senhas no código e no histórico.
 Segurança
Passo a passo da revisão
A seguir: Verifique as dependências
- 04
Verifique as dependências
No Node.js, o comando npm audit lista vulnerabilidades conhecidas. Ative alertas automáticos do GitHub (Dependabot) ou equivalente.
- 05
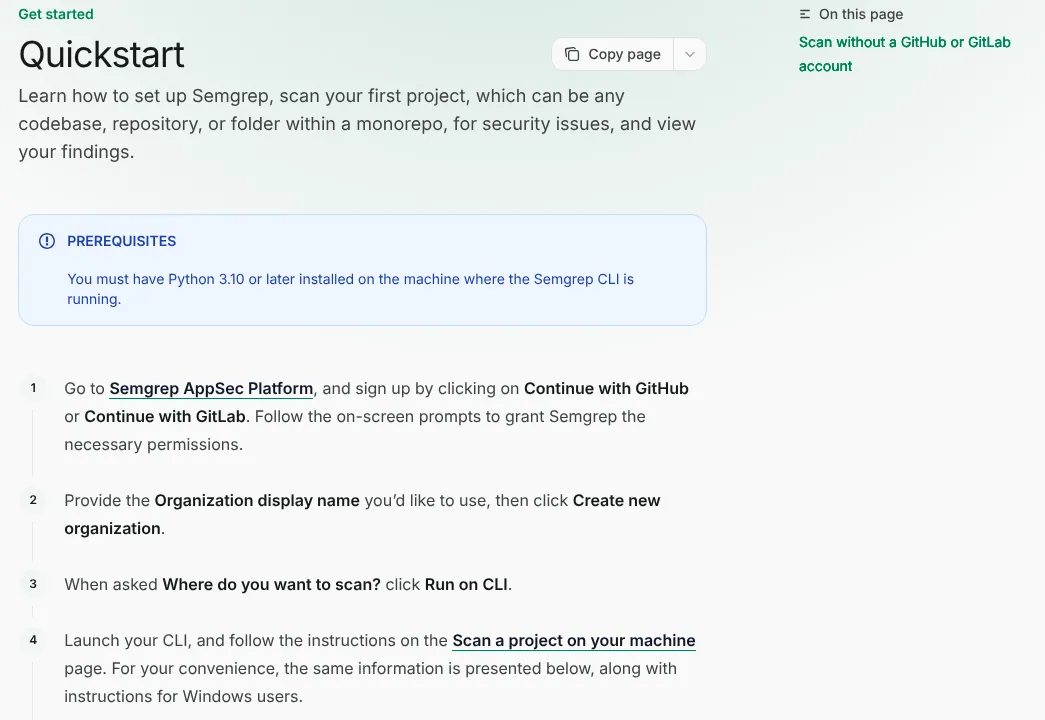
Rode uma análise estática
Ferramentas como o Semgrep e o CodeQL procuram padrões inseguros no código e servem de segunda opinião para a IA.
 Segurança
Passo a passo da revisão
A seguir: Teste acesso e permissões
- 06
Teste acesso e permissões
Entre como um usuário e tente ver ou alterar dados de outro. É o erro mais comum em aplicativos gerados por IA.
- 07
Revise banco e configurações
Confira regras de acesso do banco (como Row Level Security no Supabase), CORS, cabeçalhos de segurança e variáveis de ambiente.
 Segurança
Passo a passo da revisão
A seguir: Corrija, registre e repita
- 08
Corrija, registre e repita
Corrija por ordem de risco, anote o que mudou e repita a revisão a cada mudança importante.
Prompt para revisar o código
Prompt para revisar o código
Prompt para revisar o código
Revise arquivo por arquivo.
Você é um revisor de segurança de aplicações web.
Analise o código abaixo com foco em:
1. Autenticação e sessão.
2. Autorização: um usuário consegue acessar ou alterar dados de outro?
3. Validação de entrada e injeção (SQL, XSS, upload de arquivo).
4. Segredos e chaves expostos no código ou no navegador.
5. Configurações inseguras (CORS, cabeçalhos, permissões).

Para cada problema, informe: arquivo e trecho, o risco em linguagem simples,
um exemplo de como seria explorado e a correção sugerida.
Se não tiver certeza, diga que não tem. Não invente problemas.

Contexto do aplicativo: [descreva o que faz e quais dados guarda]
Código: [cole o trecho]
O que a IA não substitui
O que a IA não substitui
Teste de invasão profissional
Aplicativos com dados sensíveis ou pagamentos merecem a avaliação de um especialista.
 Segurança
O que a IA não substitui
A seguir: Conhecimento do seu negócio
Conhecimento do seu negócio
Só você sabe quais dados são críticos e quais falhas seriam mais graves.
Verificação contínua
Segurança é rotina: dependências e código mudam, e a revisão precisa acompanhar.
Como fazer revisão de segurança com inteligência artificial: dúvidas comuns
A IA consegue encontrar todas as falhas de segurança?
Como fazer revisão de segurança com inteligência artificial: dúvidas comuns
A IA consegue encontrar todas as falhas de segurança?
Não. Ela encontra muitas falhas comuns, mas também perde outras e às vezes aponta problemas que não existem. Use como triagem e confirme com ferramentas e testes.
Posso colar meu código em uma ferramenta de IA?
Depende das regras da ferramenta e da sua empresa. Nunca envie chaves, senhas ou dados de clientes. Prefira planos empresariais com política clara de privacidade quando o código for confidencial.
Como fazer revisão de segurança com inteligência artificial: dúvidas comuns
A seguir: Quais ferramentas complementam a revisão com IA?
Quais ferramentas complementam a revisão com IA?
Varredura de segredos (gitleaks, trufflehog), auditoria de dependências (npm audit, Dependabot) e análise estática (Semgrep, CodeQL) são um bom começo.
Com que frequência devo revisar a segurança?
A cada mudança relevante e, no mínimo, de tempos em tempos. Automatize o que for possível, como alertas de dependências e varredura de segredos.
Perguntas parecidas
Como saber se meu aplicativo é seguro
Perguntas parecidas
Mais sobre segurança
Ficou com alguma dúvida sobre o guia?
Escreva a sua dúvida.
Ficou com alguma dúvida sobre o guia?
Escreva a sua dúvida. A LHCX responde pelo e-mail ou pelo WhatsApp que você deixar.