Imagem gerada por IA para a LHCX (ElevenLabs), 19/10/2026
Como proteger chaves de API
Para proteger chaves de API, nunca as coloque no código que vai para o navegador nem no repositório. Guarde em variáveis de ambiente no servidor, restrinja o que cada chave pode fazer e, se uma chave vazar, revogue e gere outra imediatamente.
Atualizado em · Por Luis Henrique Cuba
Regras para proteger chaves de API
Regras para proteger chaves de API
- 01
Nunca no navegador
Tudo que vai para o front-end pode ser lido por qualquer visitante. Chaves secretas devem ficar apenas no servidor.
 Segurança
Regras para proteger chaves de API
A seguir: Nunca no repositório
- 02
Nunca no repositório
Guarde as chaves em um arquivo .env e coloque esse arquivo no .gitignore. Chaves enviadas ao GitHub, mesmo apagadas depois, ficam no histórico.
- 03
Use variáveis de ambiente
Configure as chaves no painel da hospedagem (variáveis de ambiente), não dentro do código.
 Segurança
Regras para proteger chaves de API
A seguir: Chame a API pelo servidor
- 04
Chame a API pelo servidor
Se o site precisa usar um serviço com chave secreta, o navegador chama o seu servidor (ou função serverless), e só ele fala com o serviço.
- 05
Restrinja cada chave
Sempre que possível, limite a chave por domínio, IP, serviço e permissões, e defina limites de gasto.
 Segurança
Regras para proteger chaves de API
A seguir: Monitore o uso
- 06
Monitore o uso
Ative alertas de consumo. Um pico inesperado costuma ser o primeiro sinal de vazamento.
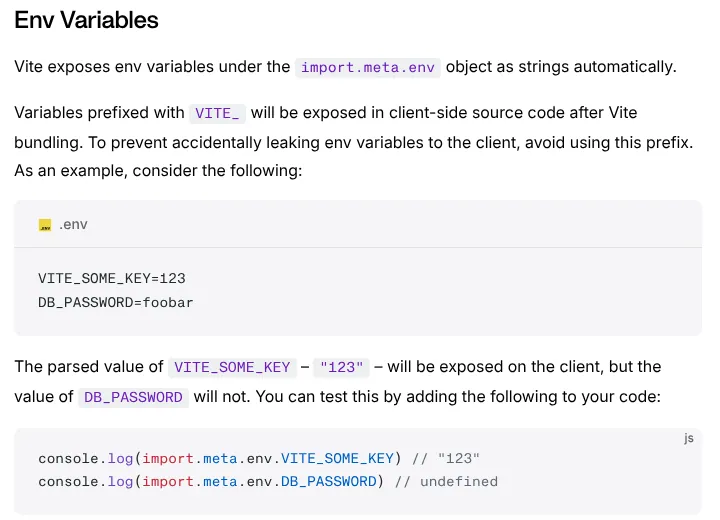
Cuidado com os prefixos públicos
Em muitos frameworks, variáveis com certos prefixos são enviadas ao navegador de propósito. No Vite, as que começam com VITE_ ficam públicas; no Next.js, as que começam com NEXT_PUBLIC_. Nunca use esses prefixos para chaves secretas.
# .env  (nunca versionar)
CHAVE_SECRETA_DO_SERVICO=valor-secreto

# .gitignore
.env
.env.local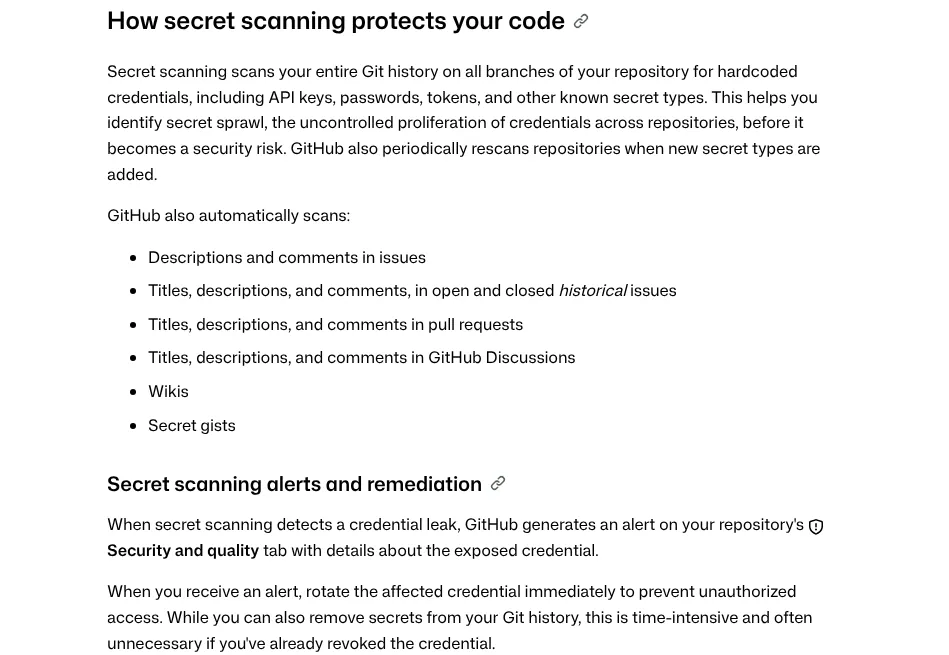
O que fazer se a chave vazou
O que fazer se a chave vazou
Revogue a chave no painel do serviço imediatamente.
- Revogue a chave no painel do serviço imediatamente.
- Gere uma nova chave e atualize as variáveis de ambiente.
- Verifique o uso recente para identificar acessos indevidos.
- Remova a chave do código e, se necessário, limpe o histórico do repositório.
- Ative a varredura de segredos do repositório para evitar repetição.
Como proteger chaves de API: dúvidas comuns
Posso colocar a chave de API no front-end?
Como proteger chaves de API: dúvidas comuns
Posso colocar a chave de API no front-end?
Só se for uma chave pública, feita para isso, e ainda assim restrita por domínio. Chaves secretas nunca devem ir para o navegador.
Apaguei a chave do GitHub. Ainda preciso trocá-la?
Sim. O histórico do repositório guarda versões antigas, e robôs varrem o GitHub o tempo todo. Considere a chave comprometida e gere outra.
Como uso a chave de uma IA (como a da OpenAI) no meu site?
Guarde a chave no servidor e faça o navegador chamar o seu próprio endpoint, que então chama o serviço de IA. Assim, a chave nunca aparece para o visitante.
Perguntas parecidas
Como saber se meu aplicativo é seguro
Perguntas parecidas
Mais sobre segurança
Ficou com alguma dúvida sobre o guia?
Escreva a sua dúvida.
Ficou com alguma dúvida sobre o guia?
Escreva a sua dúvida. A LHCX responde pelo e-mail ou pelo WhatsApp que você deixar.